
Los ciberataques a empresas son más rápidos, dirigidos y creíbles
Expertos del foro “Ciberseguridad y Cibertech” recomiendan que los directores de seguridad de información (CISO Chief Information Security Officer) entren en el comité de dirección
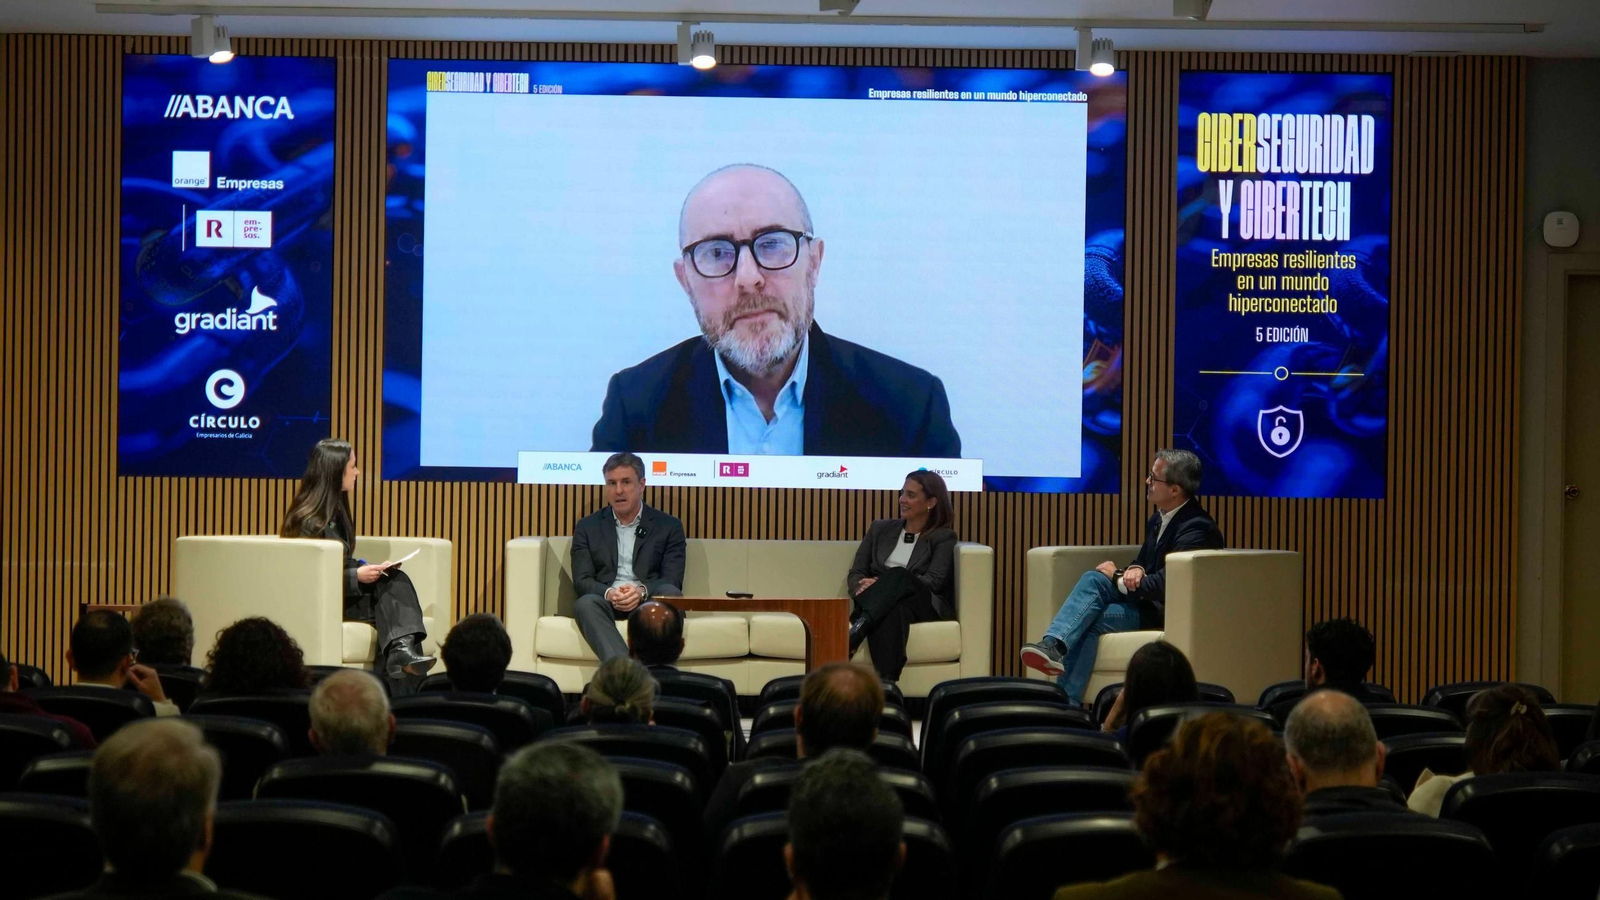
Si los gobiernos europeos recomiendan a sus ciudadanos tener en casa una linterna, una radio, agua y alimentos para afrontar varios días sin suministros, ¿qué no deberían hacer las empresas? Esta reflexión sobre la necesidad de prepararse para escenarios extremos centró parte del debate del foro “Ciberseguridad y Cibertech”, celebrado en el Círculo de Empresarios de Galicia, en Vigo, con el patrocinio de R y Abanca.
David Ortega, BDM de Ciberseguridad de Orange, advirtió de que la inteligencia artificial está haciendo que los ataques sean “más rápidos, más dirigidos y más creíbles”. Por ello, las empresas deben evolucionar desde una defensa reactiva hacia otra predictiva y automatizada, capaz de anticipar amenazas y acelerar la respuesta.
Pero la tecnología no basta. Ortega insistió en que las organizaciones deben asumir que sus defensas pueden ser superadas y contar con planes de continuidad de negocio, protocolos de respuesta y simulacros. También alertó de nuevos riesgos asociados a la IA, como la manipulación de agentes autónomos, el envenenamiento de datos y el robo de propiedad intelectual. De ahí la importancia de establecer un gobierno de esta tecnología.
La necesidad de integrar la seguridad en las decisiones estratégicas de las compañías fue otro de los mensajes del encuentro. Los expertos defendieron que los responsables de seguridad de la información (CISO) tengan presencia en los comités de dirección, para que la ciberseguridad deje de ser una cuestión exclusivamente técnica.
Por su parte, José Valiño, decano de Ingeniería de la Universidad Intercontinental de la Empresa, amplió el debate al terreno de la resiliencia empresarial ante las amenazas híbridas y la inestabilidad geopolítica. “Es superfácil entrar. Donde está la clave es en recuperar”, resumió.
Valiño cuestionó que las empresas sigan priorizando el coste sobre la capacidad de resistencia y reclamó planes de contingencia que permitan mantener la actividad incluso cuando fallen los servicios externos, en un contexto que definió de “phoney peace” o “paz fingida”. También defendió reforzar las capacidades locales y ensayar situaciones críticas mediante herramientas como los gemelos digitales. Valiño
La conclusión compartida fue que la ciberseguridad ya no consiste únicamente en evitar ataques. Las empresas necesitan prepararse para resistirlos, mantener sus operaciones y recuperar cuanto antes la normalidad.
Contenido patrocinado
También te puede interesar
Lo último
MUNDIAL PARA TENIS DE MESA
Martina Sande cae remontada en Pattaya
REAL MADRID-CELTA
La Fábrica de A Madroa
